Comece por um contrato de dados estável
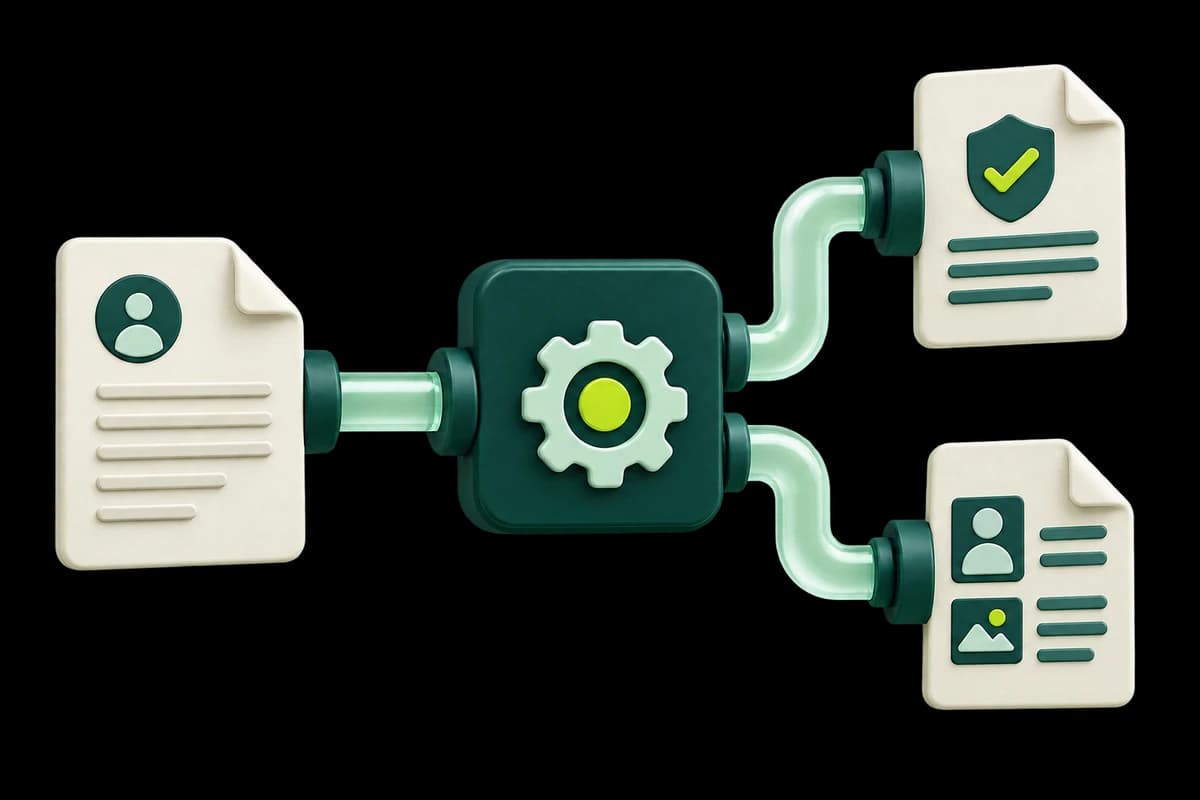
Liste campos obrigatórios, formatos, limites e referências devolvidas pela API. Relacione cada informação ao sistema de origem e defina o tratamento de valores ausentes. Use a documentação vigente do fornecedor como contrato, não exemplos antigos copiados de mensagens. No caso da Atestiva, confira o OpenAPI público e as permissões do plano antes de fechar o escopo do desenvolvimento.
Valide o arquivo e o resultado humano
Uma resposta HTTP de sucesso não substitui a inspeção do documento entregue. Confira número de páginas, legibilidade, selo, QR Code e referência. Faça a consulta como destinatário externo e examine os campos públicos. Um arquivo tecnicamente aceito pode ser inadequado ao processo se sua versão, conteúdo ou exposição de dados não corresponder ao que a organização aprovou.
Cubra autorização e situações incompletas
Inclua chave inválida, escopo insuficiente, payload incorreto, arquivo ausente e perda de resposta. Verifique que o consumidor mantém um estado compreensível e permite recuperação sem duplicar operações. Teste também consulta e revogação quando fizerem parte do escopo. Não execute casos destrutivos em documentos reais apenas para comprovar o teste; use registros fictícios e um procedimento autorizado.
Entregue evidências e responsabilidade de suporte
O relatório de homologação deve registrar cenário, resultado esperado, observado e responsável pela aprovação. Inclua instruções para trocar credenciais, localizar uma emissão e reconciliar uma falha. Separe pendências impeditivas de melhorias futuras. A contratação deve dizer quem mantém o conector quando o sistema de origem muda; uma integração sem dono pode funcionar no lançamento e se tornar um ponto cego na primeira atualização.
Checklist para aplicar na sua operação
- Valide o PDF e a consulta externa além da resposta da API.
- Teste permissões, perda de resposta e recuperação com dados fictícios.
- Entregue um relatório de aceite e um procedimento de suporte com responsáveis.